- Neo-Isshin2026-08-10
漏洞编号:
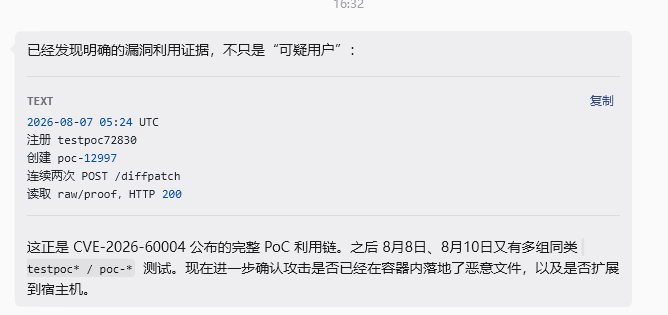
CVE-2026-60004 / GHSA-rcr6-4jqh-j84m公开时间:2026 年 7 月 28 日
我的最早被入侵时间:2026 年 7 月 31 日
最早恶意载荷时间:2026 年 8 月 2 日
事件过程:我今天登陆腾讯云控制台,发现云服务器被封禁,原因是挖矿程序。
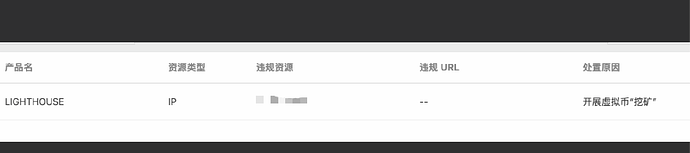
然后我让codex紧急扫描了我其他的服务器,包括本地,发现就连本地debian都被入侵
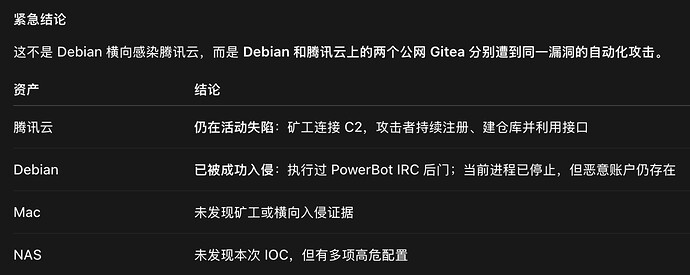
公司的gitea服务器同样被入侵。加起来总共三台。
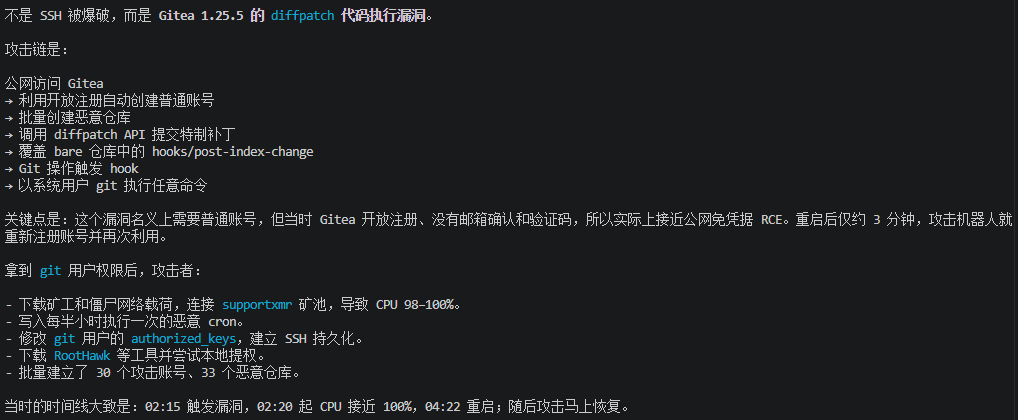
原因也已经定位,就是私有gitea该漏洞被利用,并植入了矿工程序。其余数据受损还正在检查,不过初步判断应该是自动化脚本入侵,应该没其他损失。
建议佬友尽快升级gitea服务并进行自检!
补充信息,从8月7号开始,似乎有人在组织大规模批量攻击
主楼 - 佬友记2026-08-10
是不是开放了注册被webhook植入了
- Neo-Isshin2026-08-10
开放注册只是表因。关键是登陆后调用/diffpatch路由,从而用gitea中的系统用户权限执行命令。
- Alex_Fox2026-08-10
怎么又又又来漏洞了,我是一个都没逃掉啊,泪目了
- Alex_Fox2026-08-10
吓死我了,幸好我没开放注册,只是自己一个人用
- Ricardo2026-08-10
- pangziya2026-08-10
docker部署的会有影响吗。如何查是否中招呀佬友
- Neo-Isshin2026-08-10
一样的。你让你的agent检查一下。
- F2026-08-10
- hxy2026-08-10
卧槽 中招了 幸好跑在docker里,问题不大
- 6632026-08-10
来自 forgejo 分支的受影响吗?
- Jeff_Dean2026-08-10
同问,关注,我用的也是forgejo分支
- galaxy2026-08-10
感谢佬友,单位在内网的部署的,暂未中招。
- mt3242026-08-10
内网部署的也尽快升级吧,漏洞始终存在
- 鲜花满楼2026-08-10
使用 tailscale 组网啊,这种项目保不齐哪天就来个漏洞
- 6632026-08-10
- Jeff_Dean2026-08-10
啊~我两台15.0.2和15.0.3,这就升级去
- galaxy2026-08-10
谢谢提醒,我没有权限 ^-^ 能做的就是发个邮件
- 柔情寡妇2026-08-10
- Neo-Isshin2026-08-10
docker里问题也大啊。我debian里的gitea就是跑在docker里的,还是中招了……