- UEFI2026-10-04
ios.linux.do
iOS App 使用的子域名是
ios.linux.do,通过始皇在帖子中的一些互动,大概可以猜测,使用的绝非是预埋证书等操作,因为 不怕解包/逆向,并且是 iOS 生态专属,所以 无法提供 Android App在与 Opus 老师和 Astra 老师沟通后,他们均给出了一个明显的实现方向,那就是
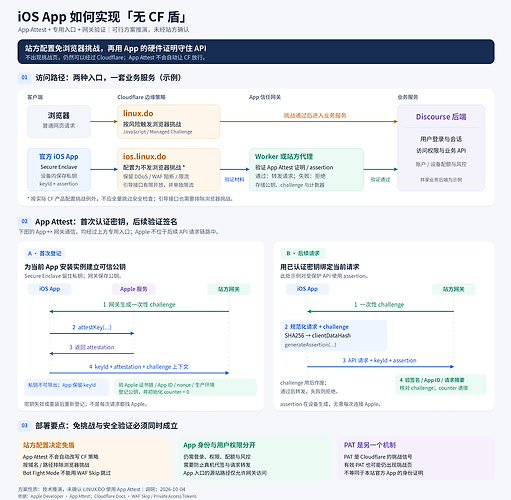
App Attest验证流程
Step 1 App 请求 LinuxDo 网关 & Apple 服务 获取 Attest Key ID
Step 2 关键请求(如登录、发帖、回帖)携带 Attest Key ID,发往
ios.linux.do域名Step 3 Edge Worker 验签确保请求来自合法的 iOS App,通行或者拒绝请求
一图看懂
参考
Apple Developer Documentation
DeviceCheck | Apple Developer Documentation
Reduce fraudulent use of your services by managing device state and asserting app integrity.

Cloudflare Blog – 22 Jun 22
Verify Apple devices with no installed software
Security teams that rely on Cloudflare Access can verify a user’s Apple device before they access a sensitive application — no additional software required
主楼 - Neo-linuxdo2026-10-04
有意思,期待逆向大手子进一步深入分析一下。
- 墨尘2026-10-04
传下去,始皇已授权对ios app进行逆向
- Enze2026-10-04
这是那年WWDC最吸引我的一个东西,是苹果提出的标准
Apple Developer
以私有访问令牌取代 CAPTCHA - WWDC22 - 视频 - Apple Developer
不必再受 CAPTCHA 的限制了。私有访问令牌是一种功能强大的替代方式,可帮助您识别来自合法设备和用户的 HTTP 请求,同时保护身份及个人信息。我们将向您展示如何为 App 和服务器利用这种工具,来增强您对在线交易的信心并保护隐私。
- (๑;ᴗ_;)ﻭ2026-10-04
 Remilia2026-10-04
官方授权逆向吗,安卓APP指日可待了
- Enze2026-10-04
如果你指的是在 android 上复刻 iOS 上这种“免”验证码的效果,那其实是没什么戏的,它依赖硬件。
- diff2026-10-04