- xiazhi882026-10-06
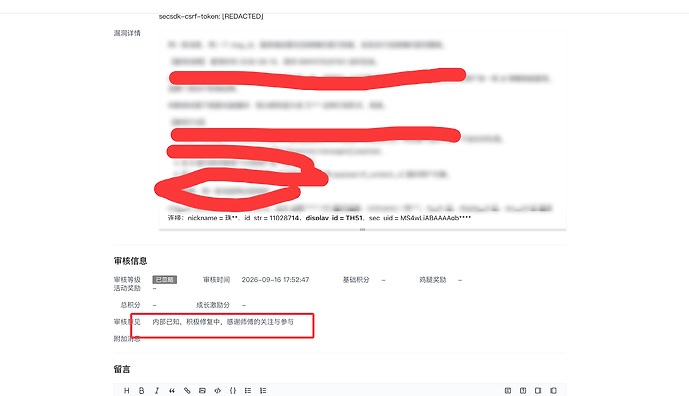
有人提交过字节的漏洞吗?
发现一个蛮严重的隐私漏洞,而且1.2个月都没修复,我去复现并提供了修复方案。
提交后却告知内部已知道。 ^-^
主楼 - fuckthefuckingworld2026-10-06
标注的等级是:已忽略啊
- 累了,毁灭吧2026-10-06
不知道我也说知道。这不是很正常的吗?
- xiazhi882026-10-06
是呀, 所以我想说的是,这个漏洞已经存在一段时间了,一直没修复,到我提交后却说已经知道了
- orjuic2026-10-06
都不奖励一下吗
- lvv2026-10-06
看上去不痛不痒的小漏洞,鸡毛奖励都没,寒人心啊
- test2026-10-06
因为可能你这个漏洞是已经离职的同学的代码产生的,现在移交可能要排流程,会比较慢,字节内部不太讲究这些,漏洞的话可能云厂商会比较喜欢社会人士提交,也会给出奖励吧
- qdd282026-10-06
你可以直接发邮件过去试试,这个漏洞平台估计难以领赏,毕竟你得到了,肯定就有人扣绩效得。 ^-^
- test2026-10-06
因为回你的肯定不是技术同学啊,你也不是员工,也就不能拉你和技术同学进群解决了,客服也只能重复这一套话术了
- xiazhi882026-10-06
严重程度 我认为中吧。 放灰产已经赚的盆满钵满了。追问内部是什么时候知道的也不回复
- Leif_Yang2026-10-06
- OptionalFullName2026-10-06
经典,我给 TCL 报了三个 CVSS 9 分的,全跟我说已知,已知你还两个月不修^-^
- test2026-10-06
交漏洞肯定是给比较活跃的社区交吧,字节都不维护自己的开发社区,何必浪费时间
- OptionalFullName2026-10-06
不分国内国外的,都一样,报漏洞给官方永远是侮辱性奖励,不如直接拿去黑市卖的
- xiazhi882026-10-06
本来还想参与下阿里的。感觉对咱们都没保障
- 忧心云烟2026-10-06
国内公司,比起解决问题,更喜欢解决提出问题的人。
- Ys_Ltr2026-10-06
为什么不拿去换U
- xiazhi882026-10-06
那就违f了呀
- OptionalFullName2026-10-06
你是真没见过被“解决”的啊,揭露以色列间谍软件那哥们直接人间蒸发了
- Ys_Ltr2026-10-06
(帖子已被作者删除)