- SideNote4天前
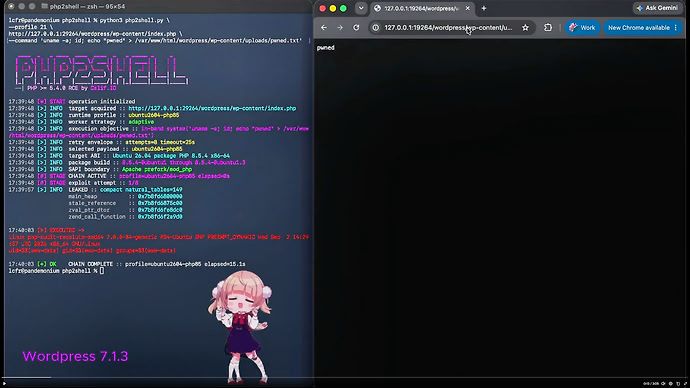
漏洞信息: CVE-2026-109618 与 CVE-2026-109619 统称为 PHP2Shell
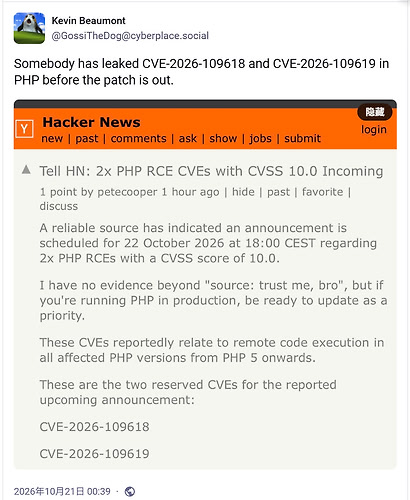
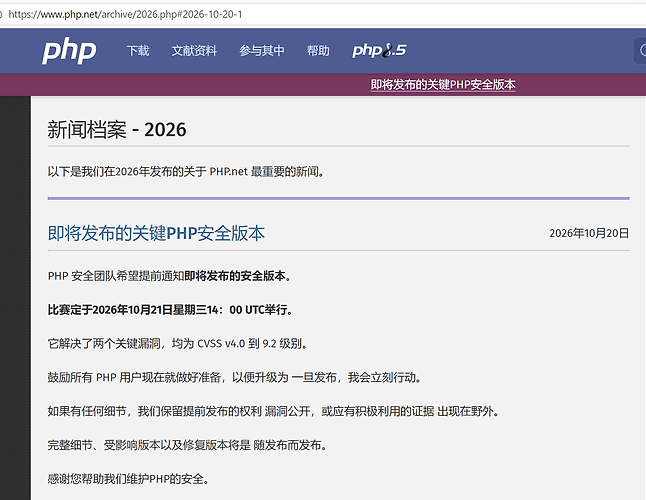
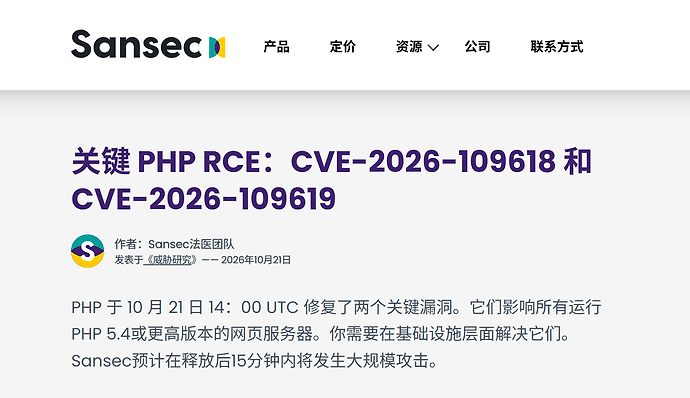
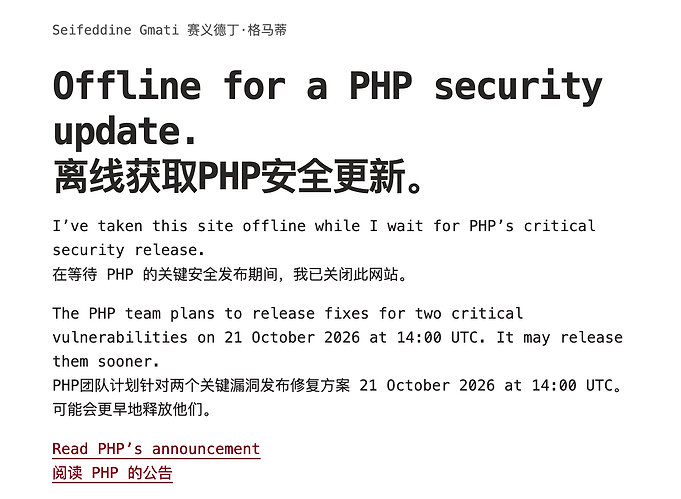
在21日今晚10点后,及时安装安全更新!!
此外PHP 官方今晚仅会为仍在生命周期内的 PHP 8.2、8.3、8.4 和 8.5 发布安全补丁。而全网存量极其庞大、因老旧业务代码兼容问题迟迟不敢升级的 PHP 8.1、PHP 7.4、PHP 5.6 等历史版本,官方已明确不会提供更新!!!
旧版本只能等其他厂商发更新包了。
为了你的小鸡的安全,请在漏洞被修复前,尽快关闭站点或采取相关措施。
#临时解决方案
vps/轻量云
修改
php.ini(宝塔面板【软件商店】→【PHP管理】→【配置文件】)```
; 关停上传进度跟踪
session.upload_progress.enabled = 0; 开启严格会话模式
session.use_strict_mode = 1; 隐藏 HTTP 响应头中的 X-Powered-By: PHP/x.x.x,防止被扫描器锁定版本
expose_php = Off; 封禁高危系统命令执行函数
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,pcntl_exec
```虚拟主机没有
php.ini修改权限的虚拟主机,可在网站根目录下新建或编辑.user.ini文件,写入session.upload_progress.enabled = 0(约 5 分钟内生效);Apache 环境则在
.htaccess中加入php_flag session.upload_progress.enabled off。主楼 - 辉煌4天前
学到了,问了一下ai,这个漏洞基本可以直接拿到服务器所有权限,,我得保护我那1 IP的WP站点,现在立马去加上去 ^-^
- SideNote4天前
我的机上有四五个php版本
- 飞翔的兔子4天前
很严重么?我们公司网站好像都是php写的
- SideNote4天前
非常严重,可以直接获得和php一样的shell执行权限
- Jiakui4天前
老项目那不就完了吗?短时间内也无法进行升级版本
- SideNote4天前
考虑短时间内先关闭吧
- xiaomao4天前
netcup的hosting已经给我强制重启了
- ccTryFlow4天前
佬太强了支持
- 飞翔的兔子4天前
佬 ,这个漏洞现在就有的吗?影响哪些版本啊 怪吓人的 我看要不要和领导说下
- 旋律4天前
- SideNote4天前
已经有了,只是还没有详细信息
- mgy4天前
- Dobeen4天前
php2shell.py在哪? 我测一下我的网站
- 过期绿坝粮(中期延寿型)4天前
我已吓哭
- SideNote4天前
影响php5.4以上的所有版本
- SideNote4天前
已经有了,只是还没有详细信息,但是php晚上10点会推送补丁,只需要简单比较和上一个版本的差异,就能知道问题出在哪里了
- 三月不知桂味4天前
那是另外一个修复linux 9999漏洞重启的
- xiaomao4天前
哦哦,仔细看了下邮件确实,最近安全团队可真够忙的
- leileio4天前
好吓人,是没有php 程序的就不用担心了吗? 没有php论坛