- Clancy_Wang4天前
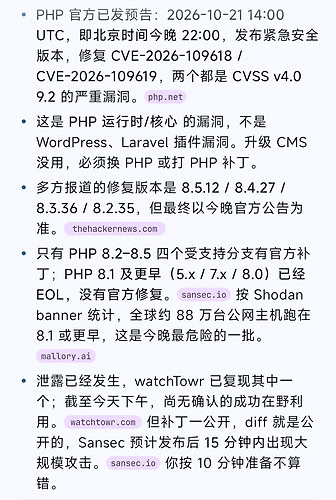
CVE: CVE-2026-109618, CVE-2026-109619
大肥鱼如是说:
 主楼
- x_LDA4天前
CVSS 9.2的洞,我觉得没必要紧张,按国外php的普及率,如果能未授权简单RCE分直接干到10才对,log4j2 react2shell都是直接10,所以估计和nginx那几个洞一样利用条件要求严格。比如CVE-2026-42945:NGINX Rewrite 模块的堆缓冲区溢出,在特定配置下可能导致 RCE 这个也是9.2。但实际上我没遇到一台能打成功的
- 洛卡卡了4天前
我觉得影响还是比较广的,不管当下php 环境怎么样,但是不可否认,目前php仍然是互联网 web生态的基石之一,支撑着全球绝大多数建站系统、电商平台与共享主机服务的,感觉这次 php 的核心层漏洞的波及范围还是非常大的。 自己没遇到也不代表没有风险。 该修复修复 该升级升级的好。
- lkainan4天前
楼主链接来一个呢,我看看怎么升级一下php
- 0xfa4天前
没看到pwn成功机器的php.ini配置,如果真的影响所有低版本,CVSS应该是10吧
- nofallbehind4天前
有没有公布怎么还原这个攻击,持续关注
- whosafe4天前
我也想找到是怎么攻击的,刚去调整了一下服务器
- Google4天前
昨晚彩虹支付被黑了很多人的钱被洗劫而空,zhanghao 他发朋友圈讲被被盗4w u 因为发卡站php漏洞
- 力量型奶龙妈妈4天前
问题主要是没多少人用8.2以上的PHP,包括楼上说到的卡网,一般都是7.x,等到10点也没得更新 ^-^
- 陈寒彤4天前
- 冰封飞飞4天前
历史里面的漏洞,对我体感影响最大的就是react那一次了。直接给我干穿了。 这个php估计没有react的影响大
- Member4天前
只能说应该是在应用层有限制,拉低评分了