- aha4天前
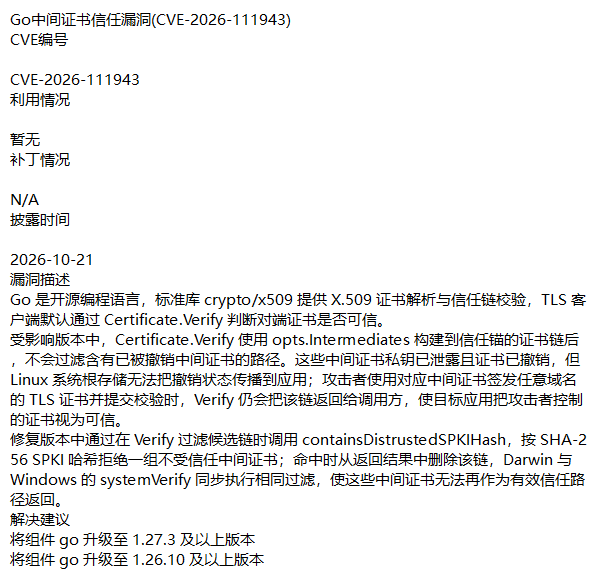
我去了 怎么漏洞这么多
主楼 - 泗水亭长4天前
卧槽,sub2api不会也出bug吧
- aha4天前
New-API也是Go啊
- 天梦4天前
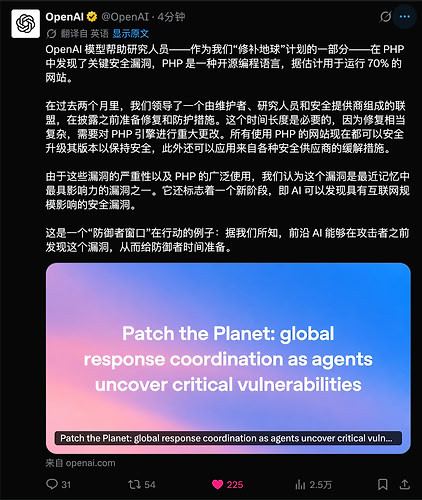
继php,nodejs后又一个被挖洞的^-^还好没挤一起
- xiaomao4天前
哎呀卧槽 所有项目都是go后端
- zdbs4天前
继php nodejs 又来个go?
- everyback4天前
到底是哪些人闲的蛋疼整天挖漏洞啊
- Perryyu4天前
咋现在还没有人跳出来说是自己的大模型搞出来的
???不是真就说来就来了?GO也出事了?一个晚上这么多互联网基础设施都爆了,是不是谁存心搞的我服了。总不会都是证书的问题吧
- feilong6664天前
网页端项目齐活了,别睡了,起来嗨吧
- aha4天前
- listening4天前
是的!你没有看错标题!这种猎奇小众重口的事情竟然真的在现实中发生了
以防你不知道,eMudhra泄露的8张CA中间证书的密钥分别为4、56、66、115、155、156、230、237。实际应为384位的密钥,成功被阿三全部搞成了8位及以下(笑)
整个事件的魔幻程度已经超出了人类的想象
为了让更多不太了解密码学和事情经过的佬友们感受一下,特此准备了传奇文学大师Gemini 4 Argon的评…再结合这个新闻看,我们互联网的基础设施就是这样脆弱。
- 萧生雨林4天前
这个危害性怎么样?有php那个严重吗?
- sixgod4天前
大哥啊,我的php漏洞还没补完呢。咋go又出来了,这是在考验干部吗?
- 喧嚣外套4天前
不是,啊?!今晚上漏洞大爆发?还是AI发力了?(不过话说这些漏洞真有这么严重吗)
- wangcccccct4天前
- 时间有泪4天前
clash: 不是哥们 ^-^
- jimmyleo4天前
看了眼 newapi 也受影响
- 3qu4天前
这个看起来还好吧,不是很严重的
- 默默4天前
对大多数应用应该没有影响