- Bob4天前
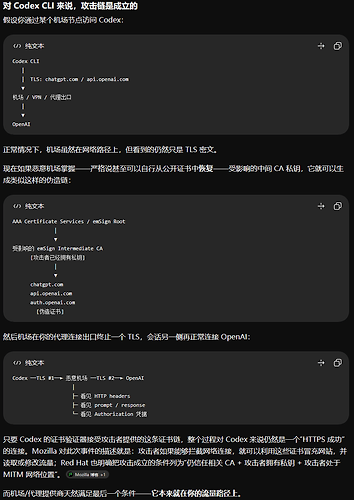
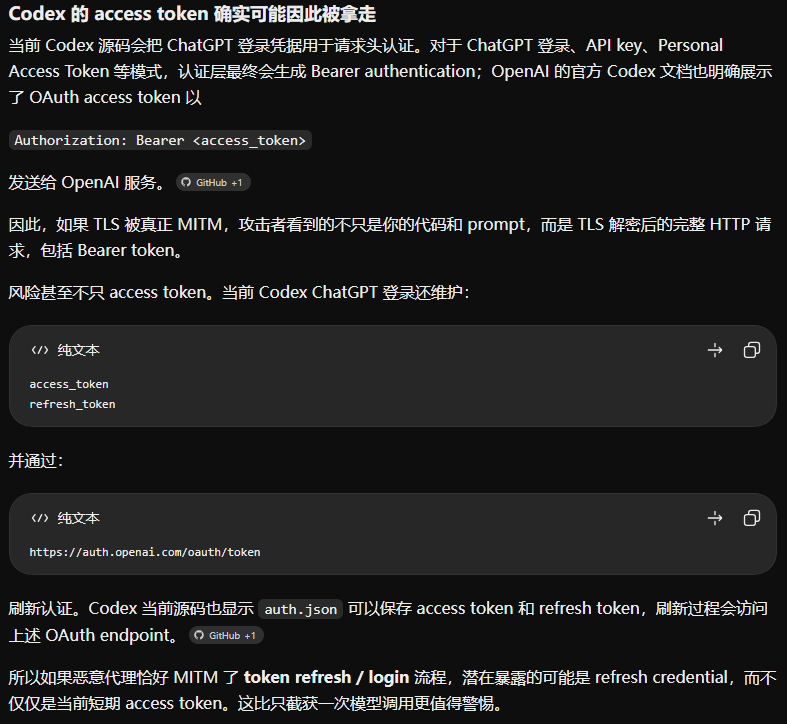
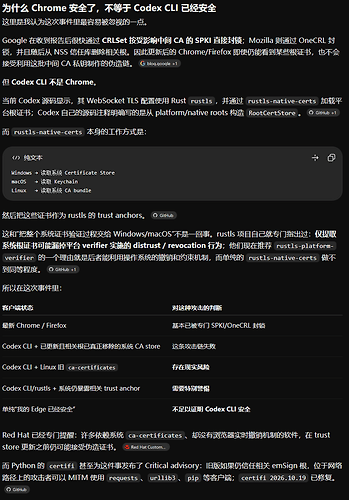
建议使用自有小鸡作为落地节点加密中间流量,避免敏感cookie/token被机场盗取
主楼 用正规浏览器有tls加密都没法解密的吧我理解
- Bob4天前
主流浏览器没有问题,但是大家用的 codex / claude code 客户端按我的理解是在攻击范围内的
- 清靈語4天前
- FlyLoongZ4天前
确实可以,因为已经有一个印度CA“免费”了 ^-^
- neteroster4天前
(帖子已被作者删除)
- Serelene4天前
何意味 它们不都是https
- 行思渐远4天前
(帖子已被作者删除)
- yamika4天前
- wswm4天前
之前做过一个类似的东西,在节点上部署了pixiv的mitm,用节点的人可以直接无需登录
想要攻击有3个路径:
直接让用户访问http
直接伪造tls在原域名,这样会被浏览器检测到,或者直接让用户信任自签ca
将用户流量引导到自己持有的域名
前两个都是比较好防范的:
不要用http
不要在证书有问题的情况下继续加载
后面这个就比较麻烦,不要点非官网域名,但是假域名不单是用机场会出现的问题,不用机场也会碰到
好了,刚刚看到阿三ca泄露,所有人都可能会被第二条攻击
- cangying334天前
感觉主要是伪造吧,最近别点乱七八糟的网站,下载乱七八糟的应用其实都还好
- VrianCao4天前
并非,主流浏览器有小时级的CRL检测,可以做到全球同步的吊销
但是各大后端和请求库是自主维护的CA,其既不是系统证书也不是CRL,这也是为什么Go在今天发布了紧急的版本更新
包括但不限curl、Python、Rust、Docker、VPN都是不检查CT Log和CRL的,其在手动修复和更新前均受到这个泄露的影响
这件事的影响程度远远超过了这次的PHP,其短时影响性没有那么大,但是长期的恶劣影响极大,但由于php2Shell是大家一眼就看得懂的,而CA这些偏向于网络底层的东西很多人不了解,导致严重误判了这次事件
今天我发帖的数据也能看得出大家并不怎么了解这次eMudhra事件的影响程度
- Member4天前
- c.skeleton4天前
假设你有一个被系统默认信任的证书,那么你就可以做到无感的 MITM。
现在的问题就在于不靠谱的印度人。让这个事情成为了现实。你的中间任意一个环节,就是可以做到无感 MITM。
说不定这个东西现在已经被利用起来了,甚至有可能更早就被利用起来针对 HVT 对象了。
只能说双向证书还是有必要的。金融系统在这方面就很谨慎。
- cangying334天前
嗯呐,我的意思就是最近别乱点网站,就能避免中间人攻击吧
