- 皇朝洋2026-10-18
最近一直在折腾 iOS 侧载,主要是 LiveContainer、IPA 砸壳这些东西,顺便又收集了一堆安卓 APK / MOD 资源站。
发现网上相关资源是真不少,但也挺乱的。有些站早就寄了,有些几年不更新,还有些教程看着挺新,实际拿的还是几年前的东西 ^-^
干脆整理一波发出来,给有需要的佬友省点搜索时间。
先叠个甲: 下面有些是自己接触过的,有些是搜集来的,不保证全部实时可用,更不保证每个 IPA / APK 都安全。大家有更好的资源也欢迎补充,我再更新帖子。
一、iOS 砸壳 IPA 资源站
先说说比较常见的几个在线资源。
站点 |
地址 |
简单介绍 |Decrypt IPA Store |
https://decrypt.day |
在线找解密 IPA,部分旧版本也能找 |Decrypted App Store |
ARM Store & ARM Converter |
支持查找不同地区商店的应用,部分功能有账号限制 |CyPwn IPA Library |
https://ipa.cypwn.xyz |
社区 IPA 资源库,也有一些修改版 |MACPA |
https://macpa.cn |
中文站,IPA 资源、教程都有,部分收费 |AnyIPA |
https://anyipa.me |
IPA 解密、签名相关服务 |这几个可以互相当备选,毕竟有时候一个站找不到,另一个站可能就有。
不过这里提醒一下:
砸壳 IPA 和破解 IPA 不是一回事。
砸壳主要是处理 App Store 的加密保护,不代表自动解锁内购,更不意味着可以随便修改服务器上的数据。
GitHub 上的 IPA 资源
也有几个仓库可以看看:
- GitHub - qnblackcat/Decrypted-IPAs · GitHub
- GitHub - und3fined/IPAs-decrypted: Like to Apple ARM arch and PlayCover. This repo listed ipa decrypted. · GitHub
注意,第二个已经归档不更新了,主要当历史资源看。
GitHub 仓库也不能只看 Star,最好看看最近提交和 Release,省得折腾半天发现还是老版本。
二、想自己砸壳的,可以看看这些工具
如果不想依赖第三方资源站,或者想研究一下原理,可以了解这几个:
- frida-ios-dump:比较经典的 Frida 解密工具
- frida-ipa-extract:相关的 IPA 提取方案,注意具体项目和兼容性
- flexdecrypt:越狱环境下的应用解密工具
- bfdecryptor:iOS 应用解密工具
- AppsDump:应用 Dump 工具
- Filza:越狱环境下的文件管理器
- Clutch:老古董了,主要了解一下历史
不过大部分自己砸壳的方案都对系统版本、越狱环境有要求。
不是说拿个 Windows 电脑连上 iPhone 就能随便砸的,尤其是新系统。
这块我也还在研究,有在 iOS 26 上折腾过相关方案的佬友,欢迎分享一下经验。
三、LiveContainer 到底好不好用?
项目:GitHub - LiveContainer/LiveContainer: Run iOS apps without actually installing them! · GitHub
文档:https://livecontainer.github.io
个人感觉 LiveContainer 算是挺有意思的一个项目。
简单理解就是:
正常侧载一个 App,要考虑对应的签名和安装名额。
而 LiveContainer 相当于先安装一个宿主,然后在里面导入其他 IPA 来运行。
它的好处是,里面的 IPA 不用每个都作为独立 App 安装。
但是有几个坑:
- LiveContainer 自己还是得先签名安装。
- 导入的 IPA 不保证都能运行。
- 有些应用会有权限、证书、数据容器等兼容问题。
- JIT 和 JIT-less 是两套东西,具体还得看设备和版本。
- 有些游戏、网游,以及带特殊权限的 App,可能直接闪退。
别把 LiveContainer 理解成“所有 IPA 导进去就能玩”的万能容器。
另外,来源不明的 IPA 也别乱装,尤其别和重要账号放在同一个容器环境里。
那 iOS 26 该怎么侧载?
目前可以了解这些:
工具 |
地址 |LiveContainer |
GitHub - LiveContainer/LiveContainer: Run iOS apps without actually installing them! · GitHub |SideStore |
https://sidestore.io |AltStore |
https://altstore.io |Sideloadly |
https://sideloadly.io |TrollStore |
GitHub - opa334/TrollStore: Jailed iOS app that can install IPAs permanently with arbitary entitlements and root helpers because it trolls Apple · GitHub |顺便说一句,TrollStore 目前并不支持普通 iOS 26 设备,别看到网上写着 iOS 26 永久签就直接冲了。
ESign、轻松签、Scarlet 这类也能了解,但要注意证书来源和掉签问题。
如果有佬友已经在 iOS 26 上搞出一套稳定、省心的免费侧载流程,也欢迎分享。
四、安卓 APK / MOD 资源站
安卓这边就丰富多了,尤其是各种修改版、去广告版、历史版本。
先放国际站:
站点 |
地址 |ReXDL |
https://rexdl.com |Sbenny |
https://forum.sbenny.com |Androeed |
https://androeed.store |APK4Free |
https://apk4free.net |A2Z APK |
https://a2zapk.io |5Play |
https://5play.ru |Mobilism |
https://forum.mobilism.org |HappyMod |
https://happymod.com |PlayMods |
https://playmods.net |国内的话还有:
- 葫芦侠
- 7723 游戏盒
- 爱吾游戏宝盒
- 悟饭游戏厅
- 多多软件站
- 3322 软件站
- 安粉丝
这些属于资源线索,站点是否还在维护、资源是否真实可用,都得自己判断。
不需要 MOD,只想下载原版?
那优先看看:
APKMirror:https://www.apkmirror.com
APKPure:https://apkpure.com
这两个比较适合找原版、旧版本。
尤其是碰到新版 App 改得不好用、想回退的时候,历史版本还是挺有用的。
当然,别只看文件名就觉得一定安全,签名、权限、来源还是要检查。
五、想自己研究 APK 修改?
可以了解两个工具:
MT 管理器
主要用来查看 APK 结构、编辑资源、反编译辅助之类,功能挺多。
Lucky Patcher
老牌应用补丁工具,不过不是万能破解神器。现在很多应用都依赖服务端授权,单纯修改本地 APK 不一定有用。
想深入研究的话,还可以顺着 smali、jadx、apktool、Frida 这些方向了解。
六、关于共享 Apple ID,再多说一句
网上还有一类分享已购应用账号的网站,比如:
这类方法看起来不用折腾签名,但个人不太推荐。
一方面账号来路不一定清楚,另一方面随时可能失效。
尤其别把陌生人的 Apple ID 登录到 iCloud,更不要把自己的主账号密码随便交出去。
七、最后说几个坑
整理下来,个人感觉有几点比较重要:
1. 能下载不等于能安装。
2. 能安装不等于能运行。
3. 能运行不等于没有安全问题。
特别是各种所谓的破解 IPA、MOD APK,谁也不知道里面被改了什么。
VirusTotal 可以辅助检查,但没报毒不代表绝对安全。
还有就是,给 IPA 自己签名,并不会自动让一个被修改过的包变得安全。
重要账号、银行卡相关 App,还是老老实实用官方版本比较好。
八、欢迎佬友补充
暂时整理这些,后面发现有用的再慢慢更新。
比较想了解的还有:
- 2026 年还有哪些稳定更新的 IPA 砸壳站?
- 有没有维护比较勤快的 GitHub IPA 仓库?
- iOS 26 目前有没有比较省心的侧载组合?
- LiveContainer 大家实际用下来兼容性怎么样?
- 安卓 MOD 这边还有哪些值得收藏的社区?
- 有没有什么比较冷门但特别好用的工具?
最好是自己实际用过的,能附上项目地址就更好了。
欢迎各位佬友丢点压箱底的资源,大家互相补充,少走弯路。 :doge:
PS:主要是资源索引和技术交流,涉及付费软件请尊重开发者授权。所有第三方链接自行判断风险,别拿主力设备和重要账号乱试。
主楼 - Iza2026-10-18
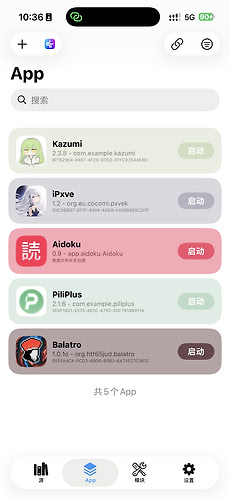
我的 livecontainer 就只有 Spotify ,YouTube ,还有个 b 站第三方 piliplus ,漫画软件 aidoku 四个
不知道还有啥好用的必备 ipa 推荐,也是刚开始接触_(:з」∠)_
- Pierre_Zhang2026-10-18
安卓居然没提platinmods有点意外。体量最大的apk mod论坛
- log19922026-10-18
感谢分享汇总,很有用,后面找app也不是抓瞎了
- orjuic2026-10-18
佬,这些砸壳ipa资源安全吗?安装在live container中的话是不是可以建立一个屏障,相对更安全一点?
- 囧2026-10-18
其实不论是Android还是iOS很多资源在tg反而比较好找,而且有些频道也持续很多年了,至少我没下到过病毒
 badrobot2026-10-18
原来ios还有这么多玩法, 我都一直老实的商店买app
- Vita2026-10-18
- Protein2026-10-18
感谢佬的总结分享,挺全的,最近x上又有佬分享18p在iOS27.0.1能完美越狱,在考虑让15p 17.0退休了,好多app现在都装不了了^-^
- 皇朝洋6天前
- 皇朝洋6天前
关于 LiveContainer 的安全性,专门查了一下,它并不是真正的虚拟机,内部运行的 App 也没有完全独立的沙盒。虽然依然受到 iOS 系统沙盒限制,但同一个 LC 里的应用存在数据互相访问的风险。所以来源不明的 IPA 尽量别和登录了重要账号的应用放一起,更不能把 LC 当成安全隔离环境。
- Fonction4天前
一些单机游戏可以砸壳吗?有点不太懂,都要这么获得ipa呢?拿到ipa后才能进行后面的砸壳吧
 萨摩耶耶4天前
- Tomlee3天前
求老哥推荐IOS软件TG群
- JH3天前
LiveContainer太局限了,而且开启JIT也比较麻烦,可玩性有点差