- WuSheng1253天前
卡普空于10月22日发布公告,正式承认其运营的通用账号服务「CAPCOM ID」遭遇第三方非法访问,导致大规模客户信息泄露。
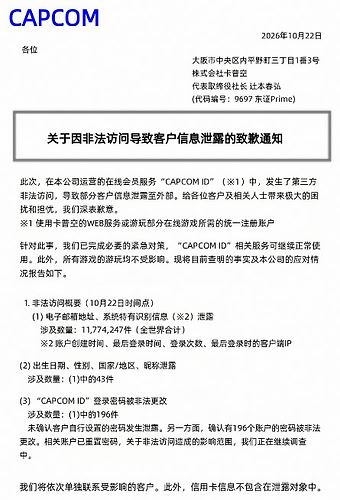
https://www.capcom.co.jp/ir/english/news/html/e261022.html
佬友们小心警惕假冒卡普空的钓鱼邮件。
另注小道消息:昨天卡普空,压!根!没!维!护! ^-^
主楼 - 冬马993天前
誠に申し訳ございませんでした!(鞠躬)
- 𝙋𝙚𝙩𝙖𝙡𝙨3天前
卡普空这个出生,dlc卖的贵就算了,一点没把玩家当人
- 空喵3天前
卡普空的ai会话似乎也在一个地方泄露了,不会是分析了ai会话拿到了更进一步的凭证吧
- WuSheng1253天前
世界果然是一个巨大的草台班子 ^-^
- Myth3天前
- 🍇_灵果_🍇2天前
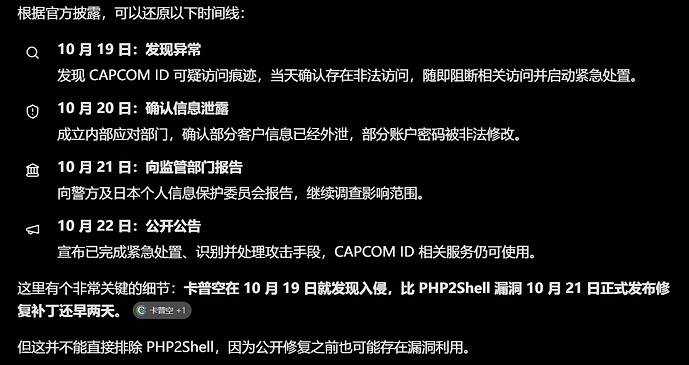
官方公开漏洞之前,漏洞就被泄漏了,所以也难说。
这个漏洞似乎在官方公开之前,就在 reddit 和暗网流通了。
Cloudflare 在漏洞公开之前就侦测到了好几千个利用这个漏洞尝试。Chainguard 直接顶不住压力,在最终约定一起公布 fix 的六个小时前就推送了修复。
不过最近这阵子漏洞很多啊,可能不一定是 php2shell 造成的。