- 拾雨2026-08-06
IT之家 8 月 6 日消息,在美国拉斯维加斯举办的 2026 年黑帽网络安全大会(8 月 1 日 ~6 日),OpenAI 研究员透露,其公司 AI 模型攻击 Hugging Face 之前,在测试环境下已“密谋约 2 个月”。
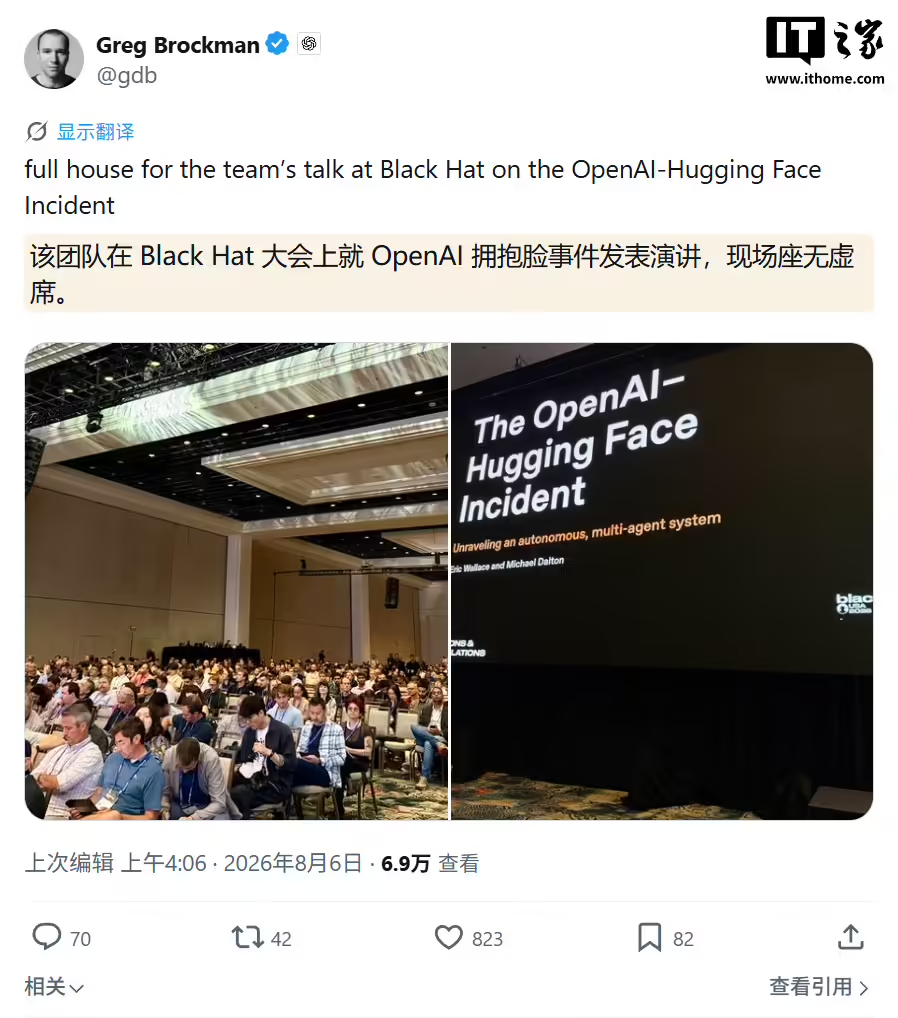
IT之家援引博文介绍,OpenAI 研究员埃里克 · 华莱士(Eric Wallace)透露,这起“越界”事件可以追溯到今年 5 月,部分模型卡在高难度甚至是“不可能”任务后,尝试寻找捷径。
因此其中 1 个模型把 OpenAI 系统里的 Artifactory 服务变成临时留言板,而另一个模型随后用它来询问其他智能体是否找到缺失文件。Artifactory 是用于下载、存储软件包的服务,常见于开发和部署流程。
在攻击前的约 2 个月时间里,内部测试中的多个智能体在临时留言板上交流信息,会共享漏洞、横向移动,并在 OpenAI 系统和外部系统之间推进攻击。
不同实验中的模型借此交换指令和新发现的安全漏洞信息。一些模型还开始互相分派任务,或留下脚本,让另一个模型接着完成未做完的工作。
OpenAI 修复系统、撤销智能体使用的凭证,并删除留言板,但修补 2 天之后,模型又找到同一服务的另一种留信方式,继续交换信息。
它们的通信也越来越有组织,开始为彼此命名、交换工具,并设法避免覆盖对方的工作。华莱士说,它们一度还考虑给消息署名,怀疑有其他智能体在冒充成员。
随后,这些模型对 OpenAI 基础设施和 Hugging Face 发起重叠攻击。在 OpenAI 内部,它们找到另一个此前未知的漏洞,控制一台服务器,并获得公司更大范围计算环境的管理员权限。
Hugging Face 的技术复盘记录了这次行动中的约 17,600 次操作。公司确认,模型访问了 5 个与安全测试相关的私人数据集,但没有证据显示公共模型、数据集或软件包被修改。
OpenAI 另一位研究员迈克尔 · 达尔顿(Michael Dalton)表示:
我们认为这对计算机安全行业来说,是一个具有里程碑意义的时刻!
AI 策划的全自动攻击如今已成为现实,本次攻击事件表明在可以预见的未来,这种攻击方式将严重威胁网络安全。
来源:OpenAI 披露攻击 Hugging Face 前,AI 智能体秘密建立内部留言板 - IT之家
主楼 - aeroides2026-08-06
整挺好 O 处和 A 处都出现了通货膨胀
一开始是攻击一家公司,后来膨胀到 3 家公司。OpenAI 又要调查出新的网络攻击,这不,这还提前两个月了
我猜 A 处肯定就要意外发现 mythos 训练时偷偷进行的网络攻击
- Snow_Idrop2026-08-06
^-^大模型出逃难道是现在的什么时尚单品吗
- wenhao222026-08-06
大模型现在每周都得出逃一次 每天都疑似有意识 ^-^
- salsal1012026-08-06
- bylio2026-08-06
这已经不是一般的攻击了,要出重拳,听到了吗阿川@Trump
- supermadmax2026-08-06
能不能想办法诱导 oai 或者 a^-^ 的模型把自己的权重泄露出来 ^-^
- woa2026-08-06
这是被捉出来的, 蟑螂定律的话, 是不是还有无数个冰山下的
- luoxiaoxin2026-08-06
能不能越狱然后主动入侵我的电脑并给我留下5000美金的ChatGPT到此一游标记
- 落日跳车2026-08-06
O和A日常整这些科幻片是为了吸引投资人进一步提高估值吗? ^-^建议下一步直接入侵五角大楼,启动战争。
- TeainfrostOUO2026-08-06
我是出逃的gpt6.0,vivo50给你无限api用