- 奶油话梅糖2026-09-14
仅作技术讨论,不包含有效的反监管办法
仅对校园网/企业网环境下使用AAA/上网行为管理进行简单科普
AI 生图太好用了,不用自己搓 PPT 和拓扑了
总有佬抱怨“L站的技术贴越来越少了”,我寻思写了技术贴又没人看,现在我明白了,那些抱怨的人想要的技术贴是注册机这种能让自己搬到站外给自己带来收益的内容,真坏啊.jpg这是一个系列帖:
[网络知识扫盲]我对一批代理节点做了两轮 TLS 测试:结果、边界与证书握手简解,以及千万警惕让你安装证书的机场 - 文档共建 / 文档共建, Lv1 - LINUX DO
[网络知识扫盲]网络结构与 VPN / 代理服务区别 - 文档共建 - LINUX DO
[网络知识扫盲]Telegram是如何避免你留证的,企业又是如何留证的 - 文档共建 - LINUX DO
在校园网和企业网中,一个非常常见的问题是:
网络已经部署完成了,终端也能够正常接入交换机和无线网络,那么接下来如何确定
谁可以接入网络(Authentication 认证,用来识别访问网络的用户的身份,判断访问者是否为合法的用户)
接入以后能够访问什么(Authorization 授权,是指对不同用户赋予不同的权限,限制用户可以使用的服务)
用户在网络中做了什么(Accounting 计费,用来记录用户使用网络服务过程中的相关操作,简单说就是:什么人、什么时间、做了什么事)
(我一直觉得计费 Accounting 的用法或者翻译有点问题,但是毕竟是写到标准里了,现在也不知道当时设计的时候是为什么)
这三个问题实际上对应了企业网络中三个不同的安全阶段:
身份认证 → 网络准入 → 上网行为管理
很多刚接触企业网络的同学容易把它们混在一起,例如认为部署了 Portal 认证就是完成了网络准入,或者部署了一台上网行为管理设备就可以解决终端身份认证问题。实际上,两者解决的问题完全不同
一、先理解三个核心问题
假设某公司/园区/校园宿舍有 1000 名员工,同时还有访客、打印机、摄像头、会议终端以及员工个人手机接入网络
网络管理员首先需要解决的是:
第一,这台设备是谁的
例如:
- 张三的办公电脑
- 李四的手机
- 财务部门打印机
- 会议室电视
- 外来访客笔记本
- 始皇的 5080Ti 台式机
这属于身份认证 Authentication
第二,这个用户或者设备是否允许进入网络
例如:
张三属于研发部门,可以进入研发 VLAN
李四属于财务部门,可以进入财务 VLAN
访客只能进入 Guest VLAN
未知终端只能进入隔离 VLAN
这属于网络准入 NAC,Network Access Control
第三,进入网络以后允许访问什么
例如:
普通员工允许访问互联网,但禁止访问赌博、恶意网站、常见游戏域名
研发部门允许访问 GitHub、LinuxDo
访客只能访问互联网,不能访问企业内部服务器
办公终端不能使用 BT、P2P 等应用
这部分通常属于上网行为管理、应用控制以及安全策略
所以完整逻辑可以理解为:
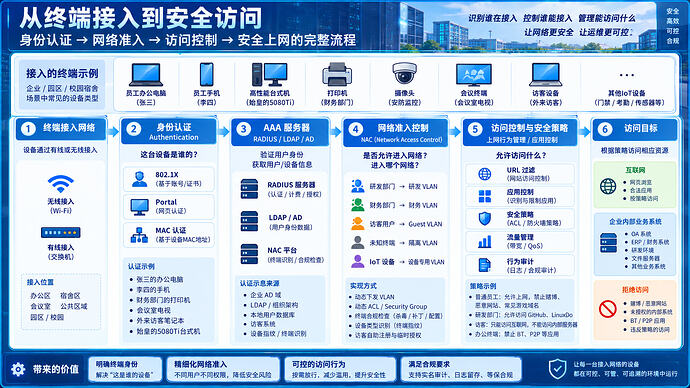 ```
终端接入网络
│
▼
身份认证
802.1X / Portal / MAC
│
▼
AAA服务器
RADIUS / LDAP / AD
│
▼
准入控制
VLAN / ACL / Role / Security Group
│
▼
访问网络
│
▼
防火墙 / 上网行为管理
URL / 应用 / 流量 / 审计
│
▼
Internet / 企业业务系统二、校园网为什么需要准入认证 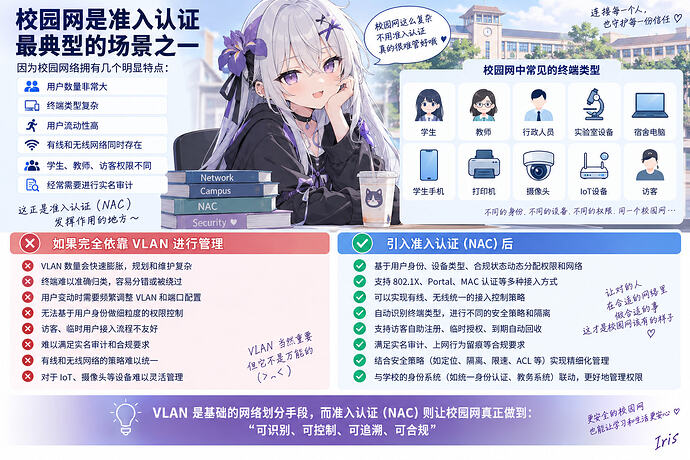 校园网可能是准入认证应用最典型的场景之一 因为校园网络拥有几个明显特点: - 用户数量非常大 - 终端类型复杂 - 用户流动性高 - 有线和无线网络同时存在 - 学生、教师、访客权限不同 - 经常需要进行实名审计 例如一所大学可能同时存在:``` 学生 教师 行政人员 实验室设备 宿舍电脑 学生手机 打印机 摄像头 IoT设备 访客 ```如果完全依靠 VLAN 对这些终端进行管理,很快就会遇到问题:例如一个学生把电脑从宿舍楼搬到教学楼以后,交换机端口发生了变化,如果权限完全依赖交换机端口配置,那么管理员可能需要不断修改 VLAN 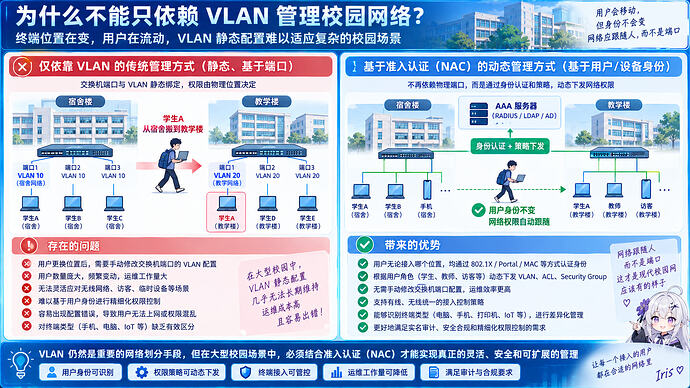 而采用基于身份的准入控制以后,网络可以实现:``` 用户是谁 ↓ 决定用户属于什么角色 ↓ 根据角色动态下发网络权限 ```这样网络权限就从:``` 端口决定权限 ```逐渐变成:``` 身份决定权限Authentication 认证(访问准入)
三、企业网准入认证的核心架构
典型企业准入架构通常包含四类组件
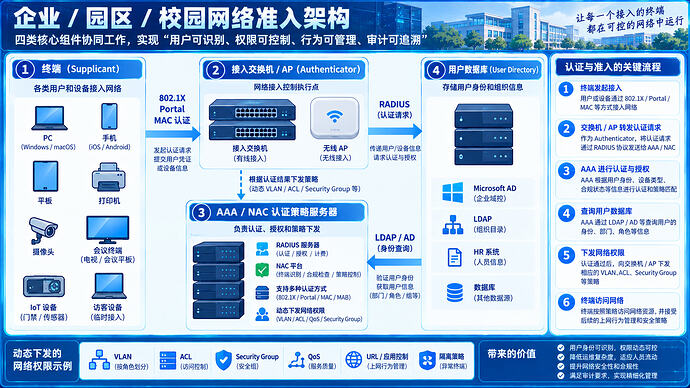
其中最重要的几个角色分别是:
1. Supplicant
也就是认证客户端
例如 Windows 电脑本身就支持 802.1X
终端负责向网络设备提供身份认证信息
2. Authenticator
通常是:
- 接入交换机
- 无线 AP
- 无线 AC
Authenticator 本身一般不会保存大量用户账号
它主要负责发现终端 → 发起认证 → 转发认证信息 → 根据认证结果控制端口权限
3. Authentication Server
通常就是 RADIUS/NAC 服务器
例如:
华为环境中可能使用 iMaster NCE-Campus 等平台
H3C 环境可能使用 iMC
Cisco 环境中经常使用 Cisco ISE
Aruba 环境中常见 ClearPass
除此之外也可以使用:```
FreeRADIUS
Microsoft NPS
其他第三方RADIUS服务器四、企业网最常见的三种认证方式 网络准入中最常见的认证方式主要有:``` 802.1X MAC认证 Portal认证802.1X 认证
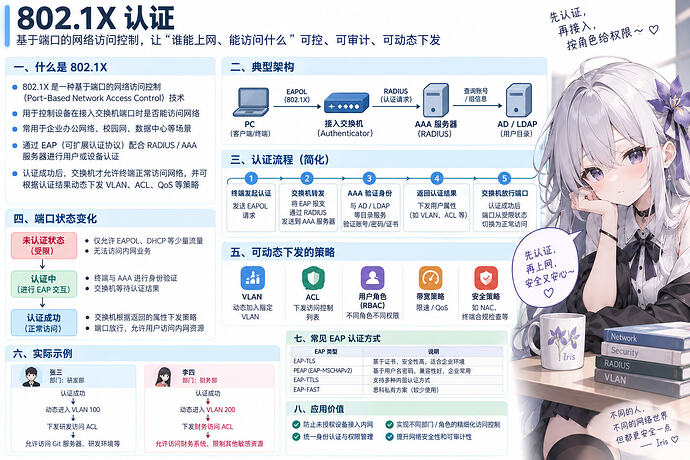
802.1X 是企业办公网络中非常典型的认证方式
它本质上属于一种基于端口的网络访问控制技术
典型流程为:```
PC
│ EAPOL
接入交换机
│ RADIUS
AAA服务器
│ 查询账号
AD / LDAP
```用户接入交换机以后,交换机端口最开始处于受限状态只有认证成功以后,交换机才允许用户正常访问网络
认证成功以后还可以动态下发:```
VLAN
ACL
用户角色
带宽策略
安全策略
``例如:``
张三
部门:研发部认证成功
↓
动态进入 VLAN 100
↓
下发研发访问ACL
↓
允许访问Git服务器
``而财务部门用户可能进入:``
VLAN 200--- MAC 认证 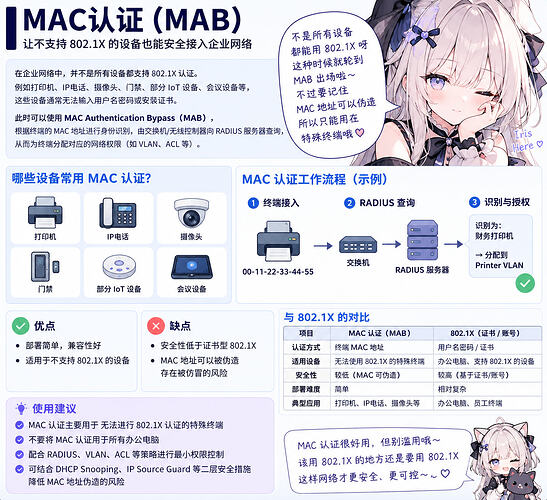 但是企业网络中并不是所有设备都支持 802.1X 例如:``` 打印机 IP电话 摄像头 门禁 部分IoT设备 会议设备于是就会使用:
MAC Authentication Bypass,MAB
也就是根据终端 MAC 地址进行身份识别
例如:```
00-11-22-33-44-55
↓
RADIUS查询
↓
识别为财务打印机
↓
进入Printer VLAN
```Cisco 环境中经常称为 MAB华为、H3C 等厂商也存在类似 MAC 地址认证机制
MAC 认证部署简单,但是安全性低于证书型 802.1X
因为 MAC 地址本身可以伪造
因此 MAC 认证通常用于:```
无法进行802.1X认证的特殊终端--- Portal 认证 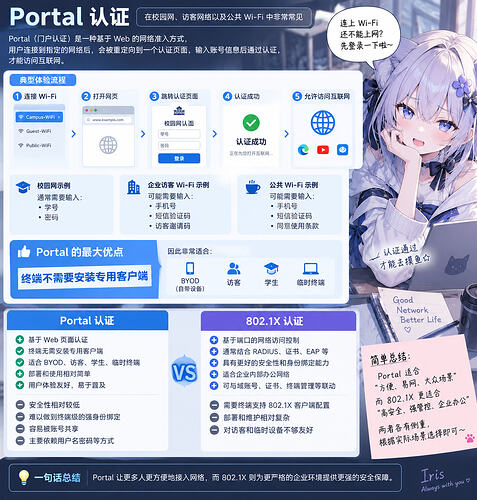 Portal 认证在校园网、访客网络以及公共 Wi-Fi 中非常常见 典型体验就是:``` 连接Wi-Fi ↓ 打开网页 ↓ 跳转认证页面 ↓ 输入账号密码 ↓ 认证成功 ↓ 允许访问互联网 ```例如大学校园网经常要求学生输入:``` 学号 密码企业 Guest Wi-Fi 也可能要求:```
手机号
短信验证码
访客邀请码
```Portal 最大的优点是:终端不需要安装专用客户端
因此非常适合:```
BYOD
访客
学生
临时终端
```但是对于严格的企业办公准入来说,802.1X 通常拥有更好的安全性和身份绑定能力三种认证方式如何组合
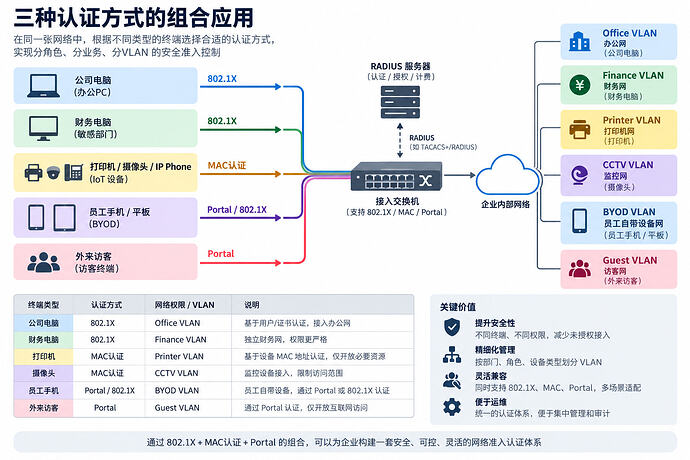
实际网络很少只使用一种认证方式
更常见的设计是:```
办公PC
↓
802.1X打印机 / 摄像头 / IP Phone
↓
MAC认证访客 / BYOD
↓
Portal认证
```例如某企业园区可以采用:终端 |
认证方式 |
网络权限 |公司电脑 |
802.1X |
Office VLAN |财务电脑 |
802.1X |
Finance VLAN |打印机 |
MAC 认证 |
Printer VLAN |摄像头 |
MAC 认证 |
CCTV VLAN |员工手机 |
Portal/802.1X |
BYOD VLAN |外来访客 |
Portal |
Guest VLAN |这样就形成了一套完整的准入认证体系
Authorization 授权(访问授权)
认证成功以后发生了什么
很多人学习准入认证时只关注:```
认证成功真正重要的是: **认证以后如何授权** RADIUS 服务器可以根据用户身份返回不同属性 例如:``` 研发用户 ↓ VLAN 100 财务用户 ↓ VLAN 200 访客 ↓ VLAN 300 非法终端 ↓ Quarantine VLAN ```除此之外还可以动态下发 ACL 例如:``` 研发用户 允许: Internet Git 开发服务器 禁止: 财务系统 核心数据库 ```这样就实现了: **同一台交换机、同一个接入网络,不同身份获得不同权限** 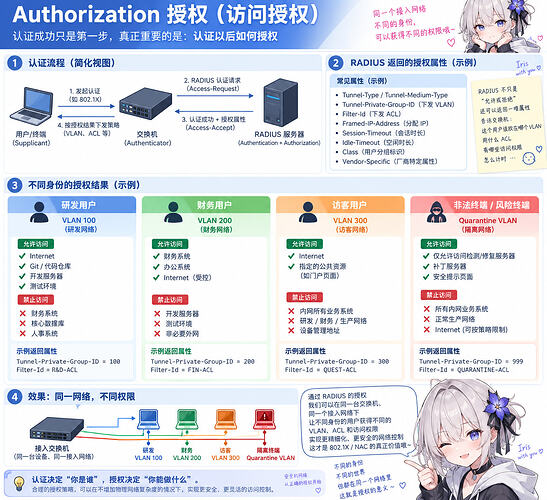 --- Accounting 计费(记录与审计) Accounting:它到底“记录”什么 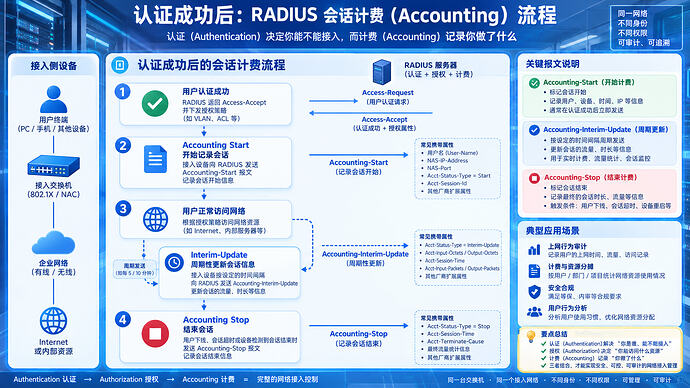 前面我们介绍 AAA 时提到了三个核心概念:``` Authentication 认证:你是谁 Authorization 授权:你能做什么 Accounting 计费:你做了多久、用了多少、什么时候开始和结束 ```这里的 Accounting 中文通常翻译为“计费” 但是在校园网和企业网络中,它的作用并不只是计算你上网的网费(再说现在都是包月或者绑定套餐了) 更主要的作用是:``` 记录用户会话 记录上线时间 记录下线时间 记录在线时长 记录流量使用情况 为日志审计提供身份与时间依据 ```以经典 RADIUS Accounting 为例,RFC 2866 定义了 Start、Stop 等 Accounting 报文,同时可以记录 Session ID、会话时间、输入/输出字节数和数据包数量等信息 典型流程可以表示为:``` 用户认证成功 │ Accounting Start 开始记录会话 │ 用户正常访问网络 ├── Interim-Update │ 周期性更新会话信息 Accounting Stop 结束会话 ```最终 AAA 系统可能得到类似这样的数据:``` 用户名:zhangsan 终端IP:10.10.20.35 NAS:Access-SW-01 Session-ID:XXXXXXXX 上线时间:08:31 在线时长:28800 秒 上传流量:1.2 GB 下载流量:8.7 GB 下线原因:正常断开 ```这时候管理员已经能够知道:``` 谁 在什么时候 通过什么网络设备 使用了多长时间 产生了多少流量 ```但是这里需要注意一个非常重要的概念: **RADIUS Accounting 本身并不会天然告诉管理员“用户访问了哪个网页、看了什么视频、使用了什么应用”** 例如 Accounting 可以告诉管理员:``` zhangsan 今天在线8小时 产生10GB流量 ```但是仅仅依靠这些 Accounting 信息,并不能直接得到:``` zhangsan访问了GitHub zhangsan观看了视频网站 zhangsan使用了某个IM软件 ```这些更细粒度的信息,需要继续由:``` 上网行为管理 防火墙 DNS日志 代理日志 应用识别 流量分析 安全审计系统因此可以把二者理解为:```
AAA Accounting
│ 提供身份、会话、时间、流量基础
上网行为管理
│ 继续识别具体网络行为
完整审计记录
```六、准入认证和上网行为管理有什么区别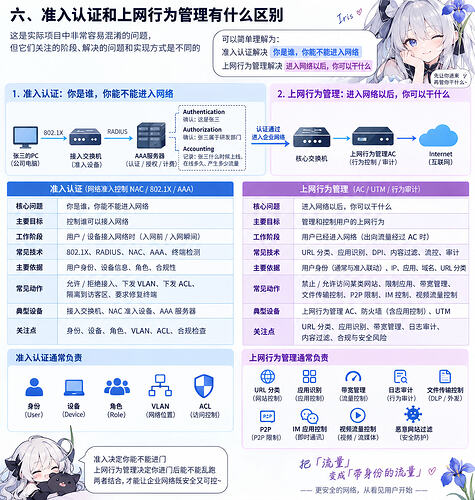
这是实际项目中非常容易混淆的问题
可以简单理解为:
准入认证主要解决:
你是谁,你能不能进入网络
上网行为管理主要解决:
进入网络以后,你可以干什么
假设某企业用户张三使用公司电脑接入网络:```
张三的PC
│ 802.1X
接入交换机
│ RADIUS
AAA服务器
├── Authentication
│ 确认:这是张三
├── Authorization
│ 确认:张三属于研发部门
└── Accounting
记录:张三什么时候上线、在线多久、产生多少流量
``认证完成后:``
张三
│
核心交换机
│
上网行为管理AC
│
Internet
``准入设备通常负责:``
身份
设备
角色
VLAN
ACL
``上网行为管理设备则可能负责:``
URL分类
应用识别
带宽管理
日志审计
文件传输控制
P2P限制
IM应用控制
视频流量控制
恶意网站过滤
``上网行为管理系统继续看到:``
源IP
目的IP
协议
应用
域名
URL分类
连接时间
上传流量
下载流量
``随后系统再把这些信息和:``
用户身份
IP地址
MAC地址
部门
用户组最终管理员看到的就不再只是:``` 10.10.20.35 ```而可能是:``` 用户:zhangsan 部门:研发部 IP:10.10.20.35 终端:Windows PC 08:31 用户上线 08:45 访问技术网站 09:10 使用GitHub 10:20 使用企业微信 11:30 产生大量文件下载流量 ```所以上网行为管理或者说现代企业/园区网络一个非常重要的能力就是: **把“流量”变成“带身份的流量”** 图为深信服AC上网行为管理设备(旧款)  --- 七、以深信服 AC 为例理解行为管理 以深信服产品线为例,一个需要特别注意的问题是: 前面我们把准入和上网行为管理拆开讲,是为了帮助理解不同功能解决的问题 但真实产品并不一定严格按照:``` 一台NAC只负责认证 一台AC只负责行为管理深信服当前的全网行为管理 AC 本身就提供用户认证、上网管控、终端安全管控等能力,同时官方文档中也包含 Portal 接入认证、访问权限策略、应用控制、上网审计、流量与上网时长分析等功能
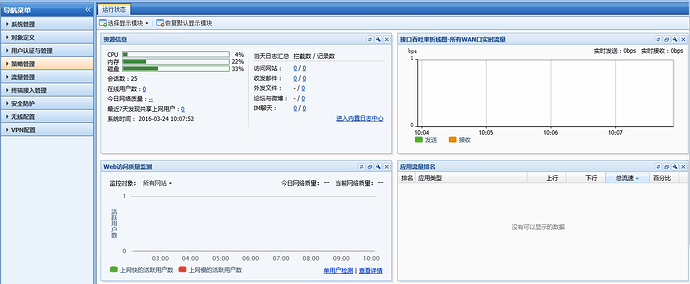
因此实际项目中更适合按照功能层而不是简单按照设备名称理解整个体系
例如从逻辑上可以拆成:```
深信服 AC
│
┌───────────┼───────────┐
│ │ │
用户认证 行为控制 行为审计
│ │ │
Portal等 应用控制 日志记录
用户识别 URL控制 流量分析
身份关联 流量控制 用户分析
```深信服官方当前也将 AC 描述为能够对全网终端、应用、数据和流量进行可视、可控,并提供终端准入、上网管控和数据泄密相关能力这说明现代上网行为管理已经逐渐从单纯的:```
禁止访问某个网站
``发展成:``
身份+终端+应用+流量+数据+行为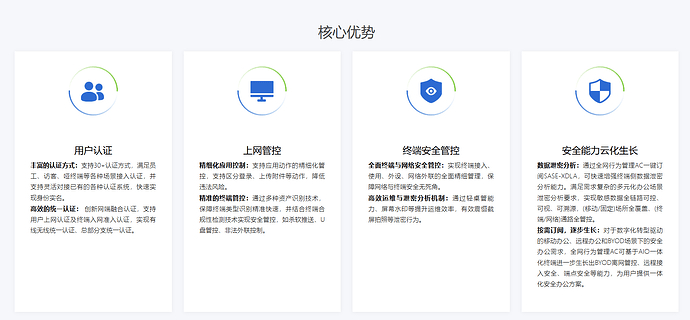 八、行为审计究竟能够记录什么 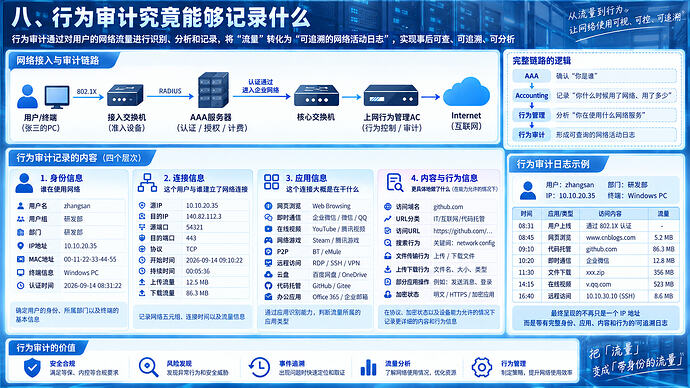 以行为管理设备为例,可以把审计信息粗略分为几个层次 第一层:身份信息``` 用户名 用户组 部门 IP地址 MAC地址 终端信息 认证时间 ```回答的是: > 谁在使用网络 --- 第二层:连接信息``` 源IP 目的IP 源端口 目的端口 协议 开始时间 持续时间 上传流量 下载流量 ```回答的是: > 这个用户与谁建立了网络连接 --- 第三层:应用信息 通过应用识别能力进一步判断:``` 网页浏览 即时通信 在线视频 网络游戏 P2P 远程访问 云盘 代码托管 办公应用 ```回答的是: > 这个连接大概是在干什么 深信服 AC 当前产品文档中仍然提供独立的应用控制能力,同时日志中心提供用户行为分析、流量时长分析和终端接入分析等功能 --- 第四层:内容与行为信息 在协议、加密状态以及设备能力允许的情况下,还可能进一步获得:``` 访问域名 URL分类 文件传输行为 搜索行为 部分应用操作 上传下载行为 ```这就进入了真正意义上的:``` 上网行为审计 ```所以完整链路可以理解成:``` AAA 确认“你是谁” │ Accounting 记录“你什么时候用了网络、用了多少” │ 行为管理 分析“你在使用什么网络服务” │ 行为审计 形成可查询的网络活动日志 ```九、这时候就产生了一个常见问题:用了代理或者 VPN 还能被看到吗 在校园网和企业网络论坛中,经常可以看到类似的问题: > 使用代理以后,学校还能看到我访问什么吗 > > 使用 VPN 能不能避开校园网的上网行为管理 > > HTTPS 都加密了,管理员是不是就什么都看不到了 这里首先需要明确一个非常重要的原则: **加密通信并不等于网络连接不可见** 正常情况下,一个数据包想通过校园网发送到 Internet,校园网中的路由器、防火墙等设备至少需要知道:``` 这个数据包从哪里来 这个数据包要到哪里去例如:```
Student-PC
10.10.20.35
│ HTTPS
203.x.x.x:443
``即使 HTTPS 已经对应用数据进行了加密,网络设备仍然可能观察到:``
源IP:10.10.20.35
目的IP:203.x.x.x
目的端口:443
协议:TCP
连接建立时间
持续时间
上传字节数
下载字节数
```因此通信内容加密≠网络通信不可见HTTPS 到底隐藏了什么
HTTPS 主要保护的是:
网络分层```
应用层通信内容
``例如:``
账号密码
网页正文
Cookie
表单数据
聊天正文
具体HTTP请求内容
```在正常 TLS 加密并且不存在额外解密机制的情况下,中间网络设备通常不能像分析明文 HTTP 那样直接读取这些内容但是网络侧仍然可以获得大量:```
Metadata
元数据
``例如:``
哪个终端建立了连接
连接到了哪个IP
什么时候连接
连接持续多久
上传多少数据
下载多少数据
```另外,根据实际协议版本、DNS方式、TLS握手信息以及设备识别能力的不同,还可能推断或识别部分服务信息所以准确的说法不是HTTPS以后管理员什么都看不到,而应该是HTTPS保护了通信内容
代理服务器改变了什么
更详细内容可见:[网络知识扫盲]网络结构与 VPN / 代理服务区别 - 文档共建 - LINUX DO
普通网络访问通常是:```
用户
├──── 网站A
├──── 网站B
└──── 网站C
``当用户使用代理服务器以后,可能变成:``
用户
│
代理服务器
├──── 网站A
├──── 网站B
└──── 网站C
```从校园网或者企业网络的角度来看:原来可能观察到的是:```
用户 → 网站A
用户 → 网站B
用户 → 网站C
``现在可能更多表现为:``
用户 → 代理服务器但是它并不会让以下信息自动消失:``` 用户是谁 终端IP是什么 MAC地址是什么 什么时候上线 连接到了哪个代理节点 什么时候建立连接 连接持续多久 产生多少上传流量 产生多少下载流量 ```如果前面还有:``` Portal 802.1X RADIUS DHCP NAC ```那么网络管理员还可能继续把:``` 账号 MAC IP 时间 网络连接最终可能形成:```
Student001
│
├── MAC:AA-BB-CC-DD-EE-FF
│
├── IP:10.10.20.35
│
└── 长时间连接203.x.x.x
``因此:``
代理≠网络隐身VPN 也是同样的道理 有的年纪稍大的朋友又会说了。代理技术就是垃圾,我们自从上网以来用的都是VPN(我真见过不喜欢更新自己知识内容但是稍微懂一点技术的老登老是瞧不上代理技术狂吹VPN,我寻思这俩应用面都不一样,也能拿来踩一捧一) 建议再去熟读并背诵:[网络知识扫盲]网络结构与 VPN / 代理服务区别 - 文档共建 - LINUX DO VPN 的结构通常更加明显:``` 用户终端 │ 加密隧道 VPN Server ├── 网站A ├── 网站B └── 网站C ```对于校园网来说: 原来的:``` 用户 ├── 网站A ├── 网站B └── 网站C ```可能变成:``` 用户 │ VPN服务器 ```如果 VPN 隧道使用可靠加密,校园网络通常无法直接读取隧道内部已经加密的应用层数据 但是网络侧仍然可能看到:``` 哪个账号在线 哪个终端发起连接 终端IP VPN服务器IP 连接协议 开始时间 持续时间 上传流量 下载流量 ```因此:``` VPN≠隐身 ```VPN 更准确的作用之一是:``` 改变不同网络参与方能够直接看到哪些信息 ```例如原本:``` 校园网络 ├── 目的IP A ├── 目的IP B └── 目的IP C ```使用 VPN 后可能变成:``` 校园网络 │ └── VPN Server ```但是与此同时:``` VPN服务提供者所以从隐私模型来看,这实际上还涉及信任从谁转移给了谁而不是所有观察者全部消失
上网行为管理设备能不能识别代理和VPN
这需要根据具体协议、加密方式、设备版本、特征库以及网络策略判断
不能简单说:```
一定可以
``也不能简单说:``
一定不可以
```行为管理设备进行应用识别时,通常不会只依赖端口号现代应用识别还可能综合:```
目的地址
协议特征
连接行为
流量特征
应用特征库
TLS相关信息
已知服务地址深信服 AC 本身提供应用控制、访问权限策略等功能,因此在具体部署和策略允许的情况下,可以针对被识别出的应用类别执行允许、拒绝或其他管理动作 但是随着:``` TLS QUIC VPN 代理 加密DNS 各种加密隧道 ```不断普及,网络设备能够直接看到的应用层信息也会发生变化 这也是为什么现代行为管理越来越依赖:``` 身份信息+流量元数据+应用识别+终端信息+日志关联且现代设备最重要的特性就是联网、算法、规则库以及现在各个厂商在尝试接入的安全大模型
AAA之外,校园/企业网怎么发现你
DNS信息
用户访问一个网站之前,通常需要进行 DNS 查询
例如:```
www.example.com
│
▼
DNS Query
│
▼
203.x.x.x
```如果使用传统明文 DNS,网络侧可能观察到用户查询的域名因此即使后续HTTPS内容已经加密DNS查询仍然可能提供用户准备访问哪个域名
这样的信息
现代系统中出现了:```
DoH
DNS over HTTPSDoT
DNS over TLS
```用于保护 DNS 查询内容但是同样需要注意:```
DNS加密
``解决的是:``
DNS查询内容的保密
``而不是让:``
用户身份
设备
IP地址
外部连接
流量SSL/TLS 解密 在某些受组织统一管理的企业终端环境中,还可能部署:``` SSL Inspection TLS Inspection HTTPS Decryption ```这种情况下,安全网关可能按照企业安全策略对部分 TLS 流量进行检查 典型结构可以简单表示为:``` 企业终端 │ TLS 行为管理 / 安全网关 │ TLS Internet ```如果终端已经按照组织策略信任相应企业证书,那么安全设备可以对符合策略的部分 HTTPS 流量进行检查 深信服 AC 官方文档中同样提供 SSL 解密策略相关配置,官方支持案例中也提到了终端根证书部署与中间人解密场景 这通常服务于:``` 恶意软件检测 内容安全 URL控制 数据泄露防护 安全审计 ```因此在企业受管终端环境中:``` HTTPS ```也不能绝对理解成:``` 任何安全设备都无法分析 ```当然,这类能力涉及:``` 组织制度 隐私 安全 合规 性能 证书管理不能简单理解为“网络管理员可以任意读取所有HTTPS内容”
这里有一个非常有意思的插曲,关于TLS证书,详见:
[网络知识扫盲]我对一批代理节点做了两轮 TLS 测试:结果、边界与证书握手简解,以及千万警惕让你安装证书的机场 - 文档共建 / 文档共建, Lv1 - LINUX DO
和
A/实锤赔钱机场和MITCE在做中间人攻击盗账号,求老友解答是否可信 - 开发调优 / 开发调优, Lv1 - LINUX DO
校园网真正强大的地方其实是“身份关联”
讨论校园网监控时,很多人把注意力全部放在能不能破解HTTPS或者能不能识别VPN
但实际上校园网非常重要的一项能力并不是破解加密
而是:
身份关联
例如:```
学号
│
Portal / 802.1X认证
│
RADIUS
│
MAC地址
│
IP地址
│
接入交换机 / AP
│
网络连接日志
``最终可能形成:``
账号:Student001
│
MAC:AA-BB-CC-DD-EE-FF
│
IP:10.10.20.35
│
接入位置:Dormitory-AP03(备注:宿舍楼X号X楼XXX室)
│
上线时间:20:31
│
网络连接日志
```这个时候即使应用数据本身已经加密,但是“身份 设备 位置 时间 流量 连接”之间仍然可以形成关联这也正好解释了为什么:```
Authentication
Authorization
AccountingNAT技术可以规避吗?NAT也不等于校园网无法区分用户 大型校园网络通常会有大量用户共享少量公网地址 例如:``` Student A ─┐ Student B ─┼── NAT Device or Service ── Public IP ── Internet Student C ─┘ ```从互联网服务器的角度:``` Student A Student B Student C ```可能看起来都来自:``` 同一个公网IP ```但是校园网络内部仍然可能掌握:``` 内网IP 内网端口 公网IP 公网端口 时间 ```再结合:``` AAA日志 DHCP日志 认证日志 交换机信息 无线控制器日志 ```就可能继续进行用户关联,这部分以前丢给设备进行长时间算法用户画像关联就好,现在只要部署单位愿意联网,丢给大模型只会更快 所以:``` 多人共享公网IP ```并不意味着:``` 校园网络内部无法区分用户这个问题没有一个适用于所有校园网和企业网的统一答案,因为不同网络部署的安全能力可能完全不同,万一佬的学校/单位愿意花钱部署顶级设备(比如研究院、军工、强保密单位),审计相关的功能只会更多
一个简单网络可能只有:```
Portal
NAT
防火墙
基础日志
``而一个大型校园网可能部署:``
802.1X
Portal
RADIUS
NAC
AC
防火墙
IDS/IPS
DNS日志
NetFlow
上网行为管理
集中日志平台
``企业环境还可能进一步加入:``
EDR
MDM
DLP
SIEM
零信任
终端Agent
```因此真正专业的问题并不是校园网能不能看到我的上网行为,而是当前网络中有哪些设备,分别位于什么位置,各自能够获得哪些信息例如:```
802.1X / Portal
负责回答:
“你是谁”DHCP
负责回答:
“这个时间哪个IP分配给了哪个终端”交换机 / WLAN
负责回答:
“你从哪里接入”AAA Accounting
负责回答:
“什么时候上线、什么时候下线、用了多少资源”防火墙 / NAT
负责回答:
“建立了哪些网络连接”行为管理AC
负责回答:
“这些连接对应什么应用和网络行为”日志平台
负责回答:
“如何把所有日志关联起来”
```为什么不应该把隐私保护和绕过网络安全策略混为一谈
这部分很别扭很拧巴,有人来骂这部分也属于正常现象
先说我的观点:个人保护自己的网络通信当然是合理的安全需求
例如:```
使用HTTPS
避免公共Wi-Fi明文窃听
保护账号密码
使用可信加密通信
保持操作系统及时更新
启用多因素认证但问题是保护自己的通信内容与故意规避组织部署的准入控制或安全审计这是两个问题,在校园、园区、企业单位中,校园网和企业网络通常属于**组织管理**的基础设施,网络管理策略可能同时承担: - 账号安全 - 终端安全 - 恶意流量检测 - 数据泄露防护 - 带宽管理 - 故障排查 - 安全事件溯源 - 合规要求 因此从网络工程师的角度,更值得研究的是: - 这个系统在哪一层工作 - 它能够看到什么信息 - 它依赖什么信息进行识别 - 哪些信息经过了加密 - 哪些信息仍然属于明文元数据 - 身份是如何关联到IP的 - 行为日志又是如何关联到身份的 毕竟说难听点,你也不希望隔壁计算机系/云计算系或者任何系都可能会有的脚本小子/AI嘉豪天天通过无隔离无准入无审计的校园网视奸你刷L站吧(主楼  ziyi2026-09-14
佬,我想问一下,我们现在想做便民Wi-Fi,也想要这样的管理系统,也能远程管理的需求,请问这样的设备有推荐吗?
- 奶油话梅糖2026-09-14
主要看便民WIFI是什么需求,佬可以考虑“网关/AC + AP + 云管理平台”这种架构,没必要上准入和上网行为管理,一般的AC都带黑白名单之类的功能
锐捷、新华三、华为这几家都有相关的 ToB/商用无线方案,其中锐捷睿易这类产品做中小规模场景会比较方便,华为传统园区网方案相对偏企业级,完整方案成本也会高一些
最好直接跟厂商或者当地集成商对接,把 AP 数量、并发人数、Portal/短信认证、远程管理、用户限速、日志审计这些需求先确认下来,再确定具体型号
另外这类产品和普通家用路由器不太一样,硬件本身个人不一定买不到,但部分企业级功能会涉及License、云平台、原厂服务、短信认证等,个人名义采购和后续开通可能会有一些限制,最好提前问清楚
如果只是“统一管理AP + 远程运维”,没必要一开始就上完整NAC/上网行为管理;如果还要求实名认证、用户追溯、应用控制和日志审计,那才需要继续往准入和行为管理方向做
顺便这个不建议自己或者团体弄,一般要以公司/单位的名义,还要考虑合规问题
- ziyi2026-09-14
我们就是单位要做
场景:Wi-Fi提供给一个小广场,社区的居民扫码之后,微信小程序或者支付宝小程序认证之后,就可以连上Wi-Fi
我们的需求:能够远程访问系统,查看当前连接的用户,能够管理这些用户,比如踢出网络,拉入黑名单
- 奶油话梅糖2026-09-14
佬这个需求找睿易(锐捷旗下性价比品牌)的设备就能解决,性能不如主流设备但是便宜,主要解决云管理痛点,设备好找,具体的部署得找集成商或者原厂,具体看集成商给的方案,我的甲方和我在的公司在济南,佬那边我不清楚具体情况,不知道哪个集成商靠谱
找佬那边市级成商或者省代理商问问报价,或者直接打锐捷官方的,能把合规和设备部署一起解决,对接好就行
(找集成商有返点,比原厂便宜)
锐捷售前官方电话4006-208-818
新华三售前400-810-0504转1
- listening2026-09-14
源IP
目的IP
源端口
目的端口
协议
```经典五元组。
做个简单的类比:你建立的各种传输层加密连接
–寄快递,面单上有你的姓名电话地址和收件方的信息。包裹里面没人拆开,是安全隐私的,但包裹外面的面单信息是必要暴露的,中间环节经手的任何人都能看到。
- 朱大尝2026-09-14
学习了。佬另外想咨询一个问题,最近我们连上校园网之后用不了机场(用的付费宝可梦套餐,全部爆红,但是用免费的ikun就没事)。然后我发现用电脑连接自己的手机热点可以正常使用,用热点刷新完节点之后直接切换校园网也可以正常使用,只要别点更新订阅或者长时间关闭代理就可以一直用,这是为啥?问ai说的是什么热点ip缓存。
- ziyi2026-09-14
好的,非常感谢佬的回复。
- qingxt0101012026-09-14
严肃学习,感谢佬花费时间整理这些,佬nb!
- 致远舰队2026-09-14