- 林语尘2026-09-17
如题
前情提要
我最近才发现我从 L 站找来的逆向 skill
据传是 “自己使用创建的”
但是我让 AI 去找一下上游
发现是 GitHub 上面 reverse-Skill 里面的几个分支……
我也不是很懂这个 “自己使用创建的” 是什么意思
可能我理解的有偏差,以为是自己用经验总结出来的私人 skill ?(死嘴 快绷住)
从 CC Switch 那边重新搭载了一下上游链接,顺手更新了一下 skill ,然后灾难就开始了
计算机小白,平日里喜欢摇一摇 AI 的轮椅,来帮我把日常使用的软件给逆向破解一下
patch 个会员出来这样子ww
(突然发觉自己以前的 Skill 和 MCP 是有上游 GitHub 仓库的)
于是在更新了 JS Hook MCP 和 四五个逆向 skill 之后想跑一下试一试
大概 10 分钟的样子,吃到了 6 个 Defender 的警告
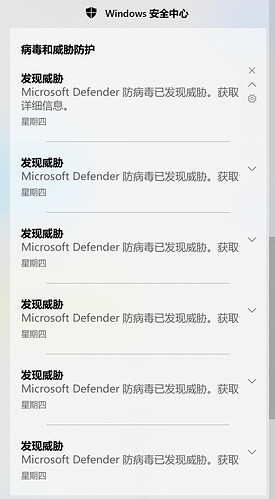
让 CC 和 GPT Web 帮我一起看了一下
主要是这俩的问题
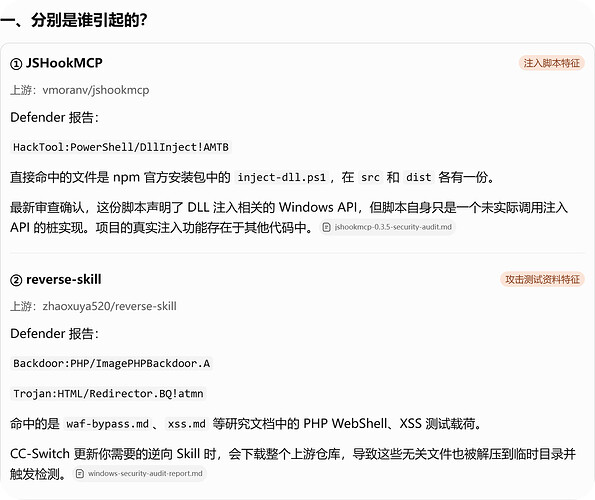
在 GPT 的怂恿下,我也在开始考虑全面审查,在确认无害之后给它放到白名单里面
之后再从上游 Fork 一个仓库下来,进行增量审查 (?)
审查过了就推送过来,审查不过的话就保留原版本
本来我也是这么想的,但是晚上睡觉的时候意识到一点不对劲
这么做太耗时间和精力了,为了这点安全,真的值得这么劳神伤财吗?
所以想来求助一下佬友有没有什么好用的办法呀?
之前听说安装 【卡巴斯基】 来进行检查 ,然后给这个逆向相关的工具开一个白名单?
不知道可不可行呢?
主楼 - superNic2026-09-17
你要确认安全就加白,Hacktool报毒是正常的
安装卡巴斯基、BitDefender不会改善这个问题,他们一样报毒可能更猛
一般来说做形式检查就好了:检查开源仓库是不是假开源(只有release没有源码),是不是冷门小仓库(有几千个star就行),你甚至可以写一个skill来检查。
相信几千个star的仓库会有其他人做实质检查的(相信相信的力量)
- 林语尘2026-09-17
好的佬 , 我来瞅瞅
skill 30k+ star , MCP 3K+ star ,还是我们站佬友自己做的 MCP ww
哎,讲到这个做 skill 来检查
我想到了,我之前好像看到有人推荐的安全审查的 skill 来着,我来找找
谢谢佬捏 ww
 0v02026-09-17
- 草冢2026-09-17
直接关闭,我不管自己用的是啥,都关闭。Windows Defender这玩意很抽风,我下开源的其他东西有时候也不给我下,还很抽象。Edge浏览器下载要点保留,你以为点的是那个下拉框,结果一不小心就点到删除,我真是服了。
- 林语尘2026-09-17
- superNic2026-09-17
- apparition2026-09-17
- 0v02026-09-17
如果觉得虚拟机重,那肯定是内存条喂的少了
- brian7632026-09-17
首先Windows Defender也无法保证绝对安全,为了安全应该把这台电脑的资料和平时使用的资料和网络都进行完全隔离,然后生产环境做好备份,这样你就可以跳过所有检查了。
创造这个环境最方便的方式是,虚拟机。
- dumbfox2026-09-18
方便问一下佬用的哪些skill吗