- 累趴的怪蜀黍2026-09-18
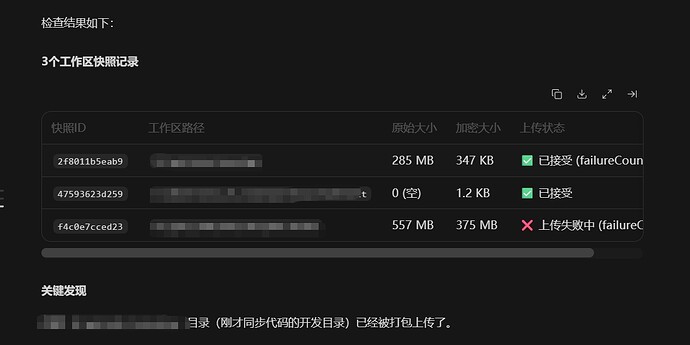
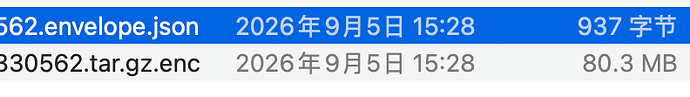
负责的2个项目,其中一个200M+的被整体打包上去了,要是被泄露公司追责的话不知道怎么办了,还是回到cc吧。
主楼 - surf2026-09-18
byd,我今天卸载完后,去c盘的/.zcode一看,居然有1个多G
- superTomato2026-09-18
要咋问才好,我让d老师看,说找不出上传的证据
- 累趴的怪蜀黍2026-09-18
Code is cheap, let's talk – 18 Sep 26
扒一扒 ZCode 静默上传全量 Git 历史的骚操作
ZCode 在登录状态下会静默打包整个工作区及完整 Git 历史上传至云端对象存储,且解密私钥仅存服务端;本文通过本地取证与客户端代码逆向还原完整上传链路与加密机制,并给出通过文件系统不变锁彻底阻断该行为的方案。
让你的aiagent看这个文章,然后确认下你的数据是否被上传了
- linuxdddddo2026-09-18
直接用别人的结论让他重现一遍
- 天梦2026-09-18
让 D 老师看看这个博客,让他在本地找并且给出调查报告 扒一扒 ZCode 静默上传全量 Git 历史的骚操作 · Code is cheap, let's talk
- GPLer-linuxdo2026-09-18
- 累趴的怪蜀黍2026-09-18
目前只有opencode了,cc用习惯了。等项目结束了再说吧
- uouuou2026-09-18
好吧,我被上传了接近1G的数据,完犊子了,我最近的内部项目都在里面
- kimi2026-09-18
deepseek 是不行的
我拿Opus 和 Astra 就直接解包了 zcode
都找到相关代码
function Dme(e){ return e === “.git” } // isRootGitMetadataFile
function Nme(e){ return e.some(t => f9e.has(t)) } // f9e = Set([“.git”])
// shouldIncludeRepoSnapshotPathBeforeSample:
Dme(path) || Nme(segments) ? {include:true} :
<所有排除规则>
还有相关的lifecycle hook
明显与官方所说的 repowiki 不同
- HeriX2026-09-18
那只能当不知道了, 反正你不说也没人知道
- superTomato2026-09-18
我卸载掉了才分析的,重装下分析
- 九十2026-09-18
正常来讲这已经非常刑了,但他已经是大模型的领跑公司了,所以估计也不会有什么影响,最多就是罚酒三杯
- Ringo2026-09-18
- David_Colin2026-09-18
坏了,在公司zcode上拆包和查本地的打包文件,一个都没跑掉全命中了,得亏IT有上传拦截
- 一液千精2026-09-18
我去……这么明目张胆的来?
- 落寞书生2026-09-18
还是自己本地部署用着放心,不知道这些三方模型会不会偷偷上传自己系统文件
- Jack_C2026-09-18
大概率智谱官方会说,这是临时工的工作了,先留个爪
- impeach72026-09-18
说要学Anthropic这么学是吧,贼!