- 9i7hu82026-09-04
找了块ESP32 S3的板子,刷了ESP32 Flasher - Pico Keys 的固件,把它变成了安全密钥,
Yubico Authenticator能识别到,也可以正常添加到openai,
但是看
https://chatgpt.com/backend-api/cyber_verification/refresh_status 抓包
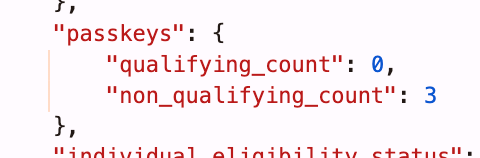
依旧是not qualifying。。。
难道openai对yubikey的识别有什么特殊的方法吗?
主楼 - Muse2026-09-04
- 9i7hu82026-09-04
还是要以抓包为准,在https://chatgpt.com/cyber 抓包,如果添加后qualifying count计数增加了,说明是可以的
- Com.mp_Registry2026-09-04
Yubikey 有 attestation,得 Yubico 厂里面才有被信任的 Root 签发的设备证书。
- ch1ps2026-09-04
现在cyber是一定要有key吗
- 晴2026-09-04
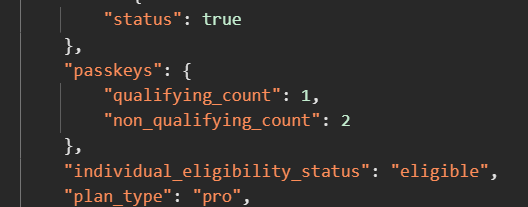
我加了这三个 key:
- 一个存到 Edge 的 Microsoft 密码管理器里
- 一个存到设备 Windows Hello 里
- 还有一个是扫码存到小米的密码 app 里
这里面有一个是符合它要求的,不确定是哪一个,但的确不是非得 Yubikey
- ch1ps2026-09-04
应该是windows heloo?
- Leter2026-09-20